ZachXBT: как один человек находит украденную крипту
Анонимный исследователь ZachXBT за 2026 год раскрыл кражу у Службы маршалов США, назвал отмывающих деньги Bitget и провёл месяцы под прикрытием в сети, которая работает на Lazarus. Разбираем его главные дела и метод.
ZachXBT — анонимный исследователь блокчейна. У него нет компании и штата, он публикует расследования в X и часто тратит на них свои деньги. За 2026 год его работа привела к аресту, к заморозке похищенного и к публичному разговору о том, кто отмывает деньги северокорейских хакеров.
Разберём, как он работает и чем закончились его главные дела этого года.
Как он работает
Почти каждое расследование ZachXBT строится из двух половин. Первая — цепочка транзакций: откуда пришли деньги, через какие сервисы прошли, где осели. Вторая — люди: ники в Telegram и Discord, видео, где мелькает экран кошелька, судебные документы, утечки.
Транзакции сами по себе никого не называют. Имя появляется, когда адрес из цепочки совпадает с адресом, который человек сам где-то засветил. Чаще всего это хвастовство: скриншот баланса, видео с покупками, спор в чате.
Обращаются к нему чаще всего пострадавшие. Готовое расследование он отправляет биржам, эмитентам стейблкоинов и правоохранителям. Публикует обычно тогда, когда дело уже нельзя испортить оглаской.
«Lick» и $46 млн государства
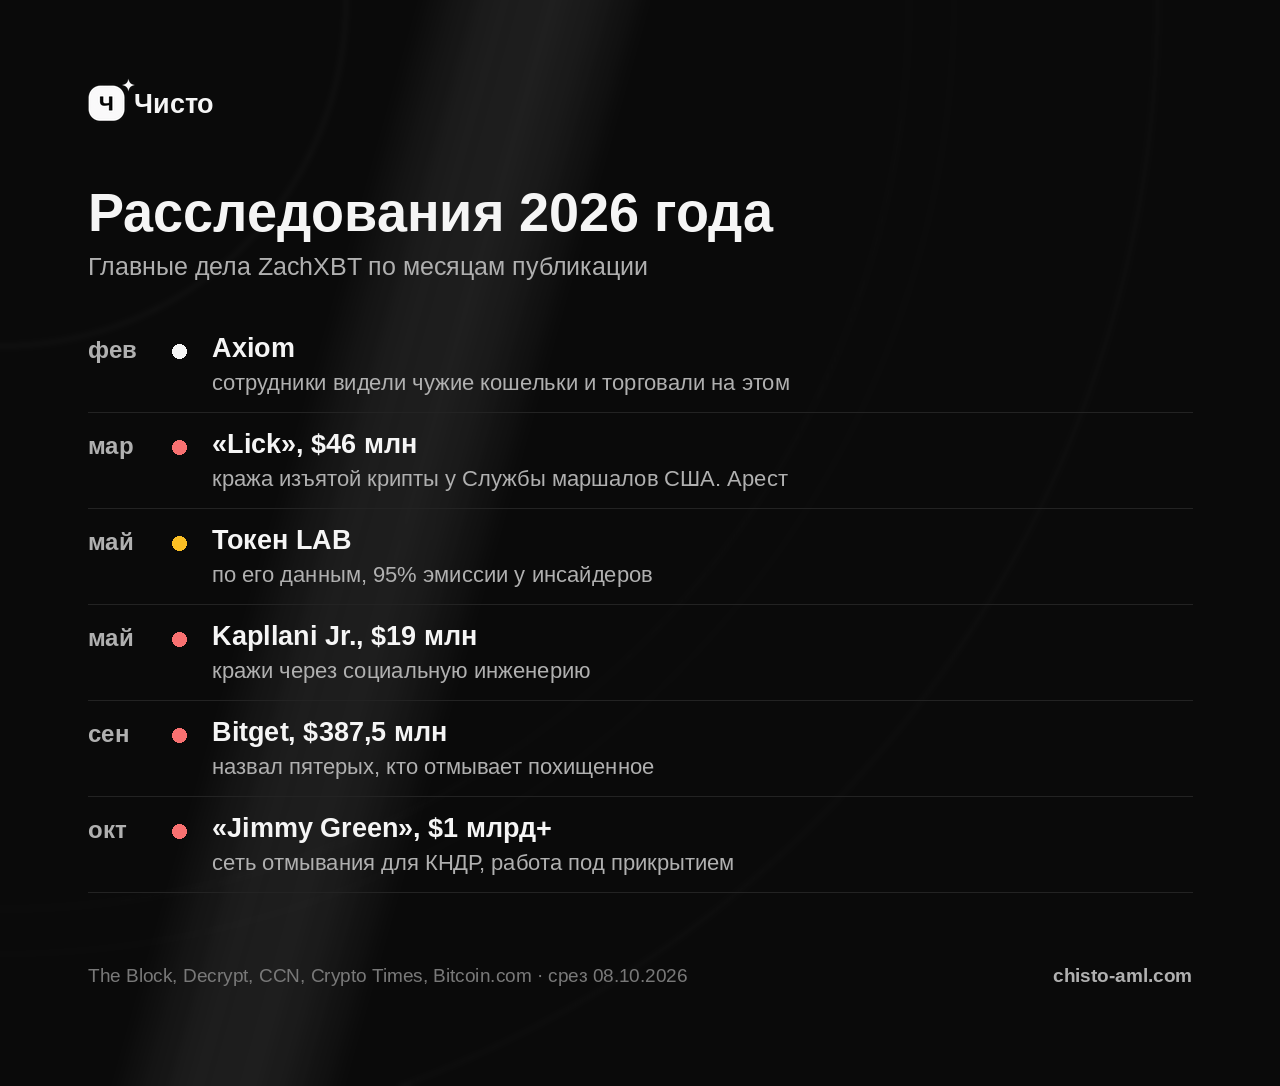
В январе ZachXBT заявил, что человек под ником «Lick» вывел больше $46 млн из кошельков, которыми управляла Служба маршалов США. Там хранилась изъятая крипта, в том числе средства по делу о взломе Bitfinex 2016 года.
Зацепкой стало видео, которое «Lick» сам выложил в группу Telegram во время ссоры, чтобы похвастаться деньгами. На экране был адрес кошелька примерно с $23 млн. ZachXBT связал этот адрес с изъятыми средствами.
Подозреваемым оказался 21-летний Джон Дагита. Компания его отца CMDSS с 2024 года по контракту помогала Службе маршалов хранить изъятые активы. 5 марта ФБР вместе с французской жандармерией задержало его на острове Сен-Мартен. При нём, по данным ФБР, был чемодан с наличными, жёсткие диски и аппаратные ключи.
Axiom и чужие кошельки
В феврале ZachXBT заявил, что сотрудники торговой платформы Axiom через внутреннюю панель видели кошельки пользователей и торговали на этой информации. Компания ответила, что «удивлена и разочарована», и закрыла сотрудникам доступ к внутренним инструментам.
Случай заметен ещё одним: о том, какую компанию он назовёт, заранее спорили на рынках предсказаний. Один трейдер поставил на Axiom больше $50 тыс. и за день заработал $39 тыс.
LAB и $19 млн через социальную инженерию
В мае вышли два расследования. В первом ZachXBT заявил, что инсайдеры токена LAB контролируют больше 95% эмиссии. Токен вырос больше чем на 350% и за несколько часов упал на 65%. Он назначил награду $10 тыс. за информацию об основателе проекта и попросил биржи заморозить прибыль инсайдеров.
Во втором он связал 18-летнего Дритана Капллани-младшего с кражами примерно на $19 млн. Схема — социальная инженерия: жертве звонят от имени поддержки биржи или кошелька и уговаривают перевести деньги или раскрыть ключи. Обвинения Капллани на тот момент не предъявили, но он упомянут как соучастник в рассекреченной жалобе федеральных прокуроров США.
Bitget: «не буду следить» и пять имён через три дня
24 сентября с горячих кошельков Bitget вывели $387,5 млн. Биржа связала атаку с группой TraderTraitor, которая входит в северокорейскую Lazarus.
На следующий день ZachXBT написал, что следить за этим делом не собирается: он больше не помогает компаниям, которые не поддерживают его работу. Через три дня он всё же опубликовал ники пятерых человек, которые, по его данным, отмывают похищенное: Cc, jack, Melon, lolo/Marin и HELP ME. Он описал их как китайских посредников, работающих на атакующих.
Нашёл он их просто: они открыто просили помощи с застрявшими обменами и выводами в публичных чатах поддержки сервисов, через которые гнали деньги. Маршрут — THORChain, Ethereum, Bitcoin, затем миксер Wasabi. Ник lolo/Marin, по его данным, всплывал и в отмывании после взлома Kelp DAO на $292 млн в апреле. THORChain отказался блокировать адреса атакующих: протокол называет себя децентрализованным и разрешений не требует.
Под прикрытием у «Jimmy Green»
5 октября ZachXBT опубликовал самое большое расследование года. Несколько месяцев он под видом клиента пользовался услугами китайской сети, которая, по его оценке, отмыла больше $1 млрд для Lazarus — после взломов Bybit, Bitget и Kelp DAO. Оператор сети представлялся как «Jimmy Green».
Чтобы получить доверие, он провёл через сеть $349,7 тыс. своих денег в USDC и терял 5% на каждой сделке. По его словам, контакт в сети утверждал, что через неё прошли почти все деньги после взлома Bybit на $1,5 млрд.
Итог — кластер кошельков с $12 млн, связанных со взломом Bybit. Tether заморозил $442 тыс. в USDT. Собранное ZachXBT передавал следователям, пока операция шла, и опубликовал её, когда это стало безопасно.
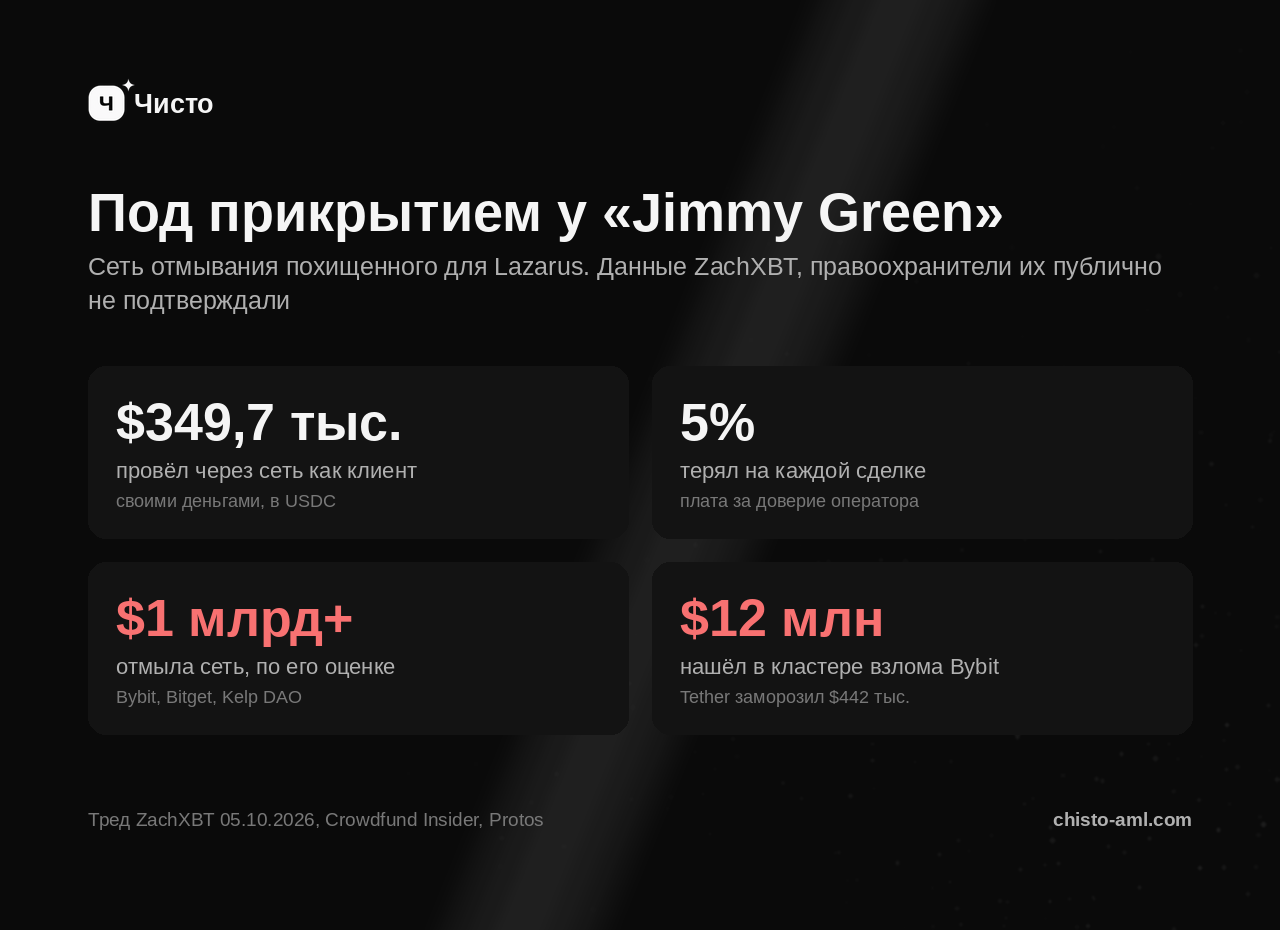
Важная оговорка: сумма в $1 млрд и то, что это одна организованная сеть, — утверждения самого ZachXBT. Правоохранители публично их не подтверждали.
После публикации он попросил гранты и пожертвования. По его словам, расследования взломов на суммы больше $1 млрд обошлись ему в $349,7 тыс. собственных денег.
Что из этого следует
Похищенное почти всегда уходит не в один миксер, а через десятки обычных сервисов: мосты, обменники, P2P-сделки. Посредники, которые этим занимаются, ведут себя как обычные клиенты — и в чате поддержки, и в переписке с покупателем.
Поэтому деньги после взлома проходят через людей, которые о взломе не знают. Тот, кто продаёт USDT на P2P или принимает крипту за товар, может получить перевод с адреса, который через пару дней окажется в чьём-то расследовании. Средства на таком кошельке рискуют заморозить, а вопросы о происхождении денег зададут уже получателю.
Публичные расследования раскрывают адреса раньше, чем их успевают разметить крупные аналитические сервисы. А опаснее всего похищенное именно в первые дни, пока его гонят через обменники.
Отдельный урок из историй про кражи через «поддержку»: настоящая поддержка биржи не звонит первой и не просит перевести деньги на «безопасный» адрес. Если просят — это и есть кража.