Взлом Bitget: куда ушли $390 млн
24 сентября с горячих кошельков Bitget вывели около $390 млн. Разбираем, как взломали биржу, куда деньги ушли в первые три часа и что это значит для тех, кто принимает крипту.
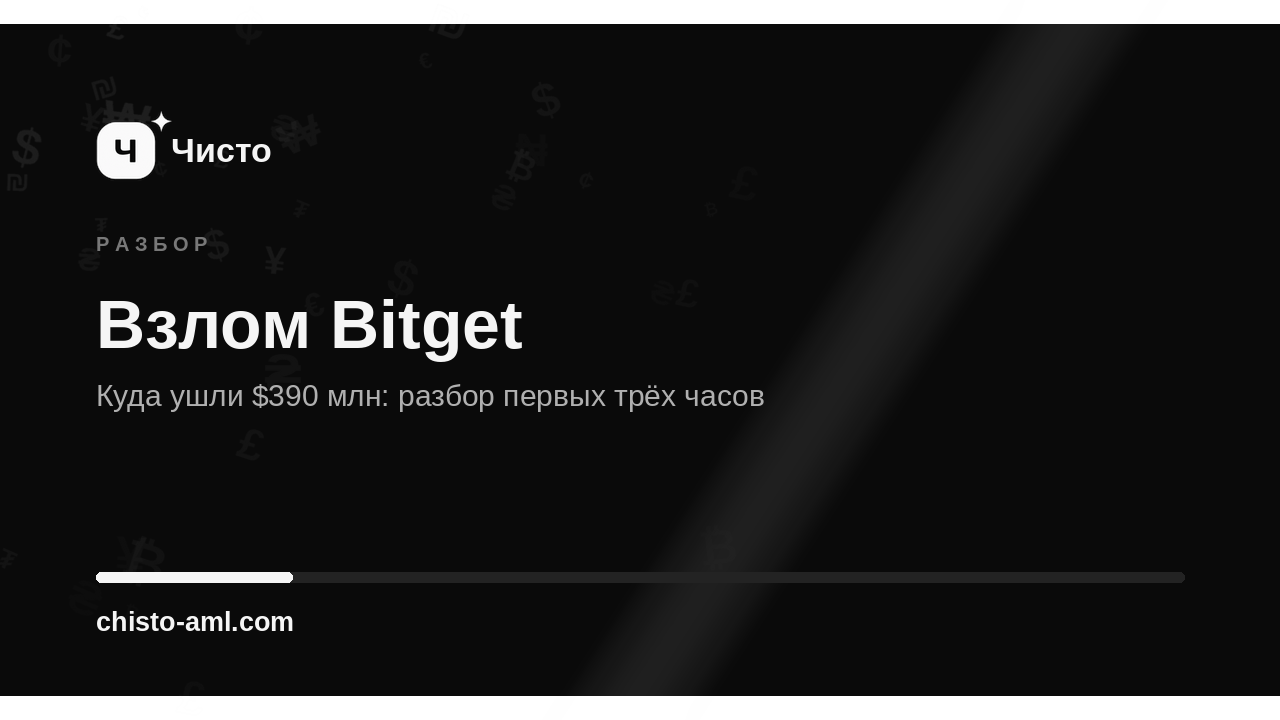
24 сентября 2026 года с горячих кошельков Bitget вывели активы примерно на $390 млн. Это крупнейший взлом года.
Разберём, как это сделали, куда деньги ушли в первые часы и почему это касается тех, кто принимает крипту.
Как взломали
Первая оценка биржи — $351,6 млн, позже Bitget назвала $390,06 млн.
Приватные ключи не украли. Атакующий получил доступ к внутренней системе кошельков, подделал данные транзакций и запустил штатную процедуру вывода. Поддельные переводы выглядели как обычные, поэтому прошли одобрение автоматически.
По данным Halborn, вход дал уязвимый сторонний продукт безопасности, которым пользовалась биржа. Там же оценили ущерб в $387,5 млн.
Первые несанкционированные переводы Bitget заметила в 18:31 UTC. Вывели ETH, XRP, BNB, AVAX, USDT и USDC в семи сетях — от Ethereum до XRP Ledger и Base.
Первые три часа на одном адресе
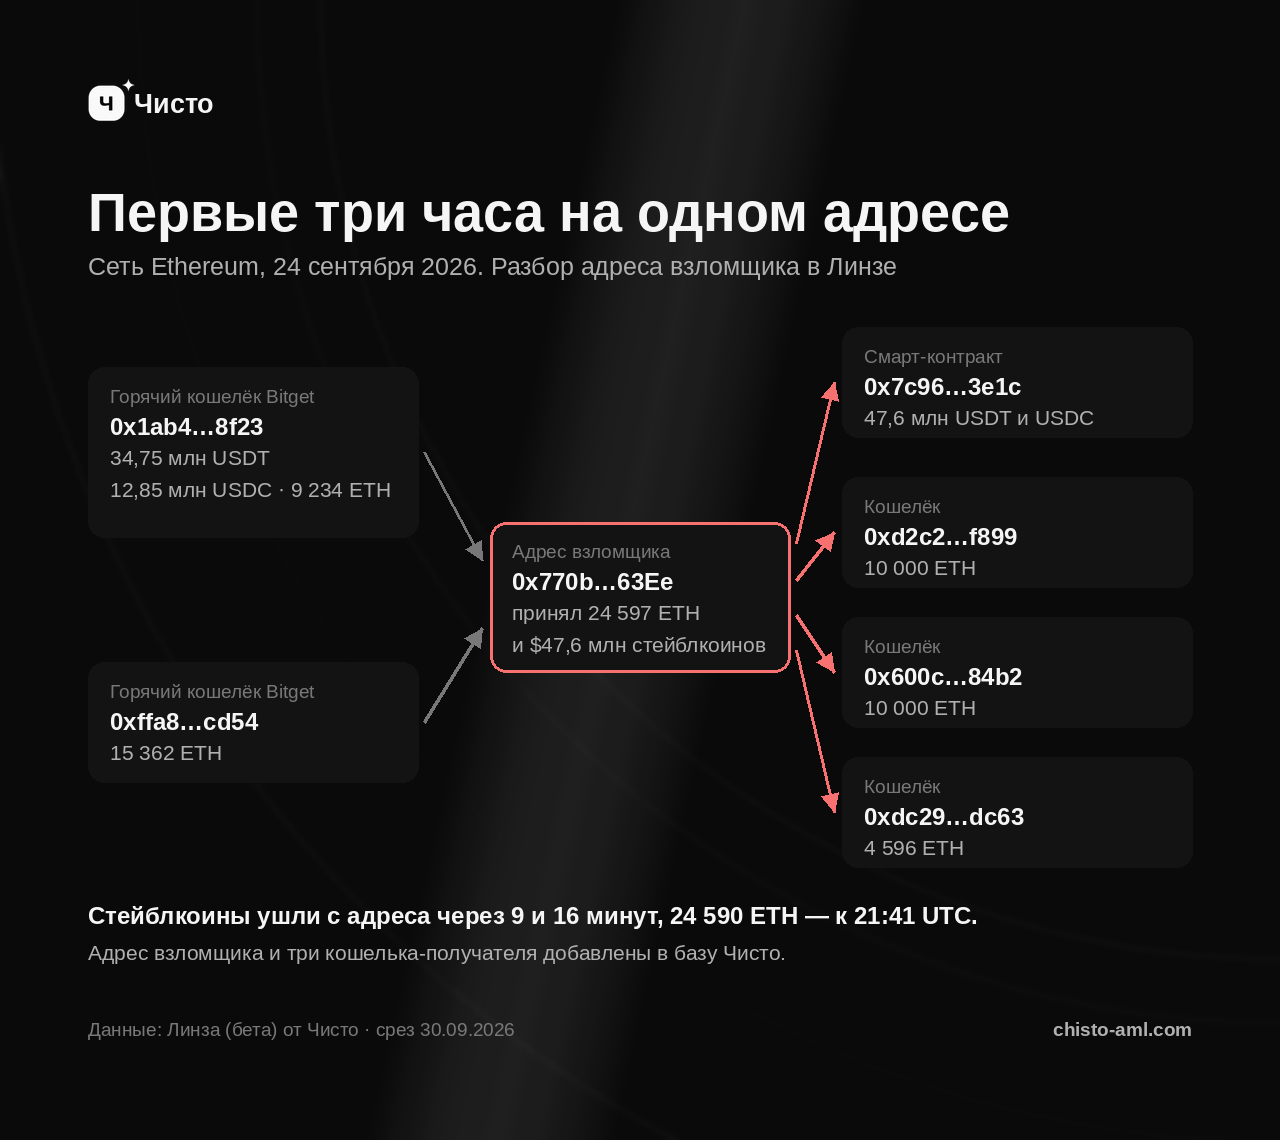
Мы разобрали в Линзе адрес, на который выводили средства в сети Ethereum: 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee. Линза — бета-инструмент расследований Чисто: граф связей, поток средств и хронология по любому адресу.
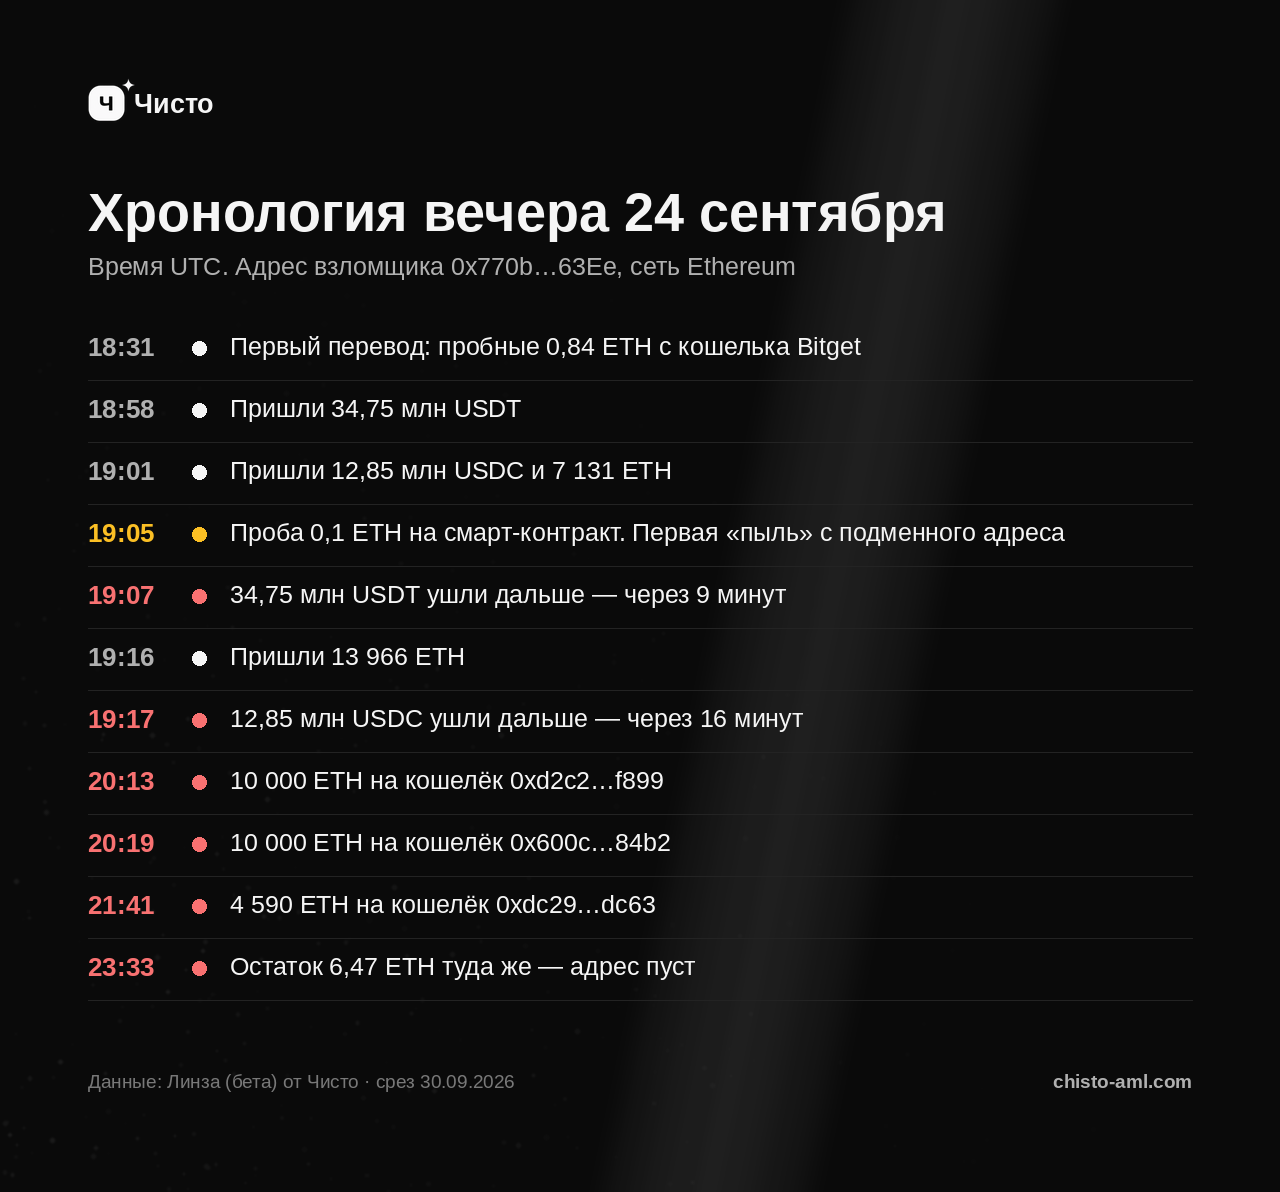
Первый перевод пришёл в 18:31 — пробные 0,84 ETH с горячего кошелька Bitget. Минута в минуту с тем временем, которое назвала биржа.
Затем на адрес пошли стейблкоины: 34,75 млн USDT и 12,85 млн USDC. ETH приходил несколькими переводами с двух кошельков биржи.
Стейблкоины на адресе не задержались. USDT ушли через 9 минут, USDC — через 16, оба раза на один и тот же смарт-контракт. Перед крупной суммой туда отправили пробный перевод.
ETH вывели тремя крупными переводами на три кошелька, основную часть — до 21:41 UTC. Всего через адрес прошло 24 597 ETH.
Кто стоит за атакой
Elliptic связывает взлом с КНДР: часть средств прошла через инфраструктуру, которую использовали при отмывании денег после взлома Bybit в 2025 году.
С Bitget сумма, похищенная группами КНДР за 2026 год, превысила $1 млрд. Halborn называет конкретную группу — Lazarus.
Характерная черта таких атак — быстрый перевод похищенного в нативную монету каждой сети. На разобранном адресе стейблкоины тоже ушли на смарт-контракт первыми, раньше основной части ETH.
Взломщику тоже подсовывали чужие адреса
В 19:11 на адрес взломщика пришла «пыль» в USDT с 0x7c93…3e1c. За четыре минуты до этого USDT ушли на 0x7c96…3e1c — у подделки те же первые и последние символы. Позже похожие адреса появились и под остальных получателей.
Это отравление адресов: расчёт на то, что отправитель скопирует адрес из истории переводов и не сверит его целиком. Приём массовый, и работает он против любого, кто переводит крупные суммы.
Где это касается обычных трейдеров
Похищенное дробится и через несколько переводов доходит до обменников, OTC и P2P. Значит, в ближайшие недели ETH из этого взлома может прийти и тому, кто ничего не нарушал.
Биржи проверяют входящие переводы. Если в прошлом монет окажется адрес взломщика, депозит могут заморозить.
Эмитенты стейблкоинов заморозили около $339 тыс. Только через один разобранный адрес прошло $47,6 млн в USDT и USDC. Значит, заморозка догнала меньше процента того, что прошло через этот адрес.
Адрес взломщика и три кошелька, получившие от него ETH, мы добавили в базу Чисто. Проверка покажет первый как критический, остальные — как получателей средств взлома.
Что делать
- Проверяйте адрес контрагента перед приёмом ETH, USDT и USDC, особенно от новых людей.
- Для крупных сумм берите полную проверку: она показывает ещё и происхождение средств.
- Сверяйте адрес целиком, а не по первым и последним символам.
- Сохраняйте отчёт проверки вместе с деталями сделки — он пригодится, если депозит заморозят.
- Разбирайте подозрительную цепочку в Линзе.
Чего мы не гарантируем
Метки появляются по мере разбора: адреса, через которые деньги пойдут дальше, попадут в базу не сразу. Проверка показывает то, что известно на момент запроса.
Коротко
С Bitget вывели около $390 млн. Только через один адрес в Ethereum за вечер прошло 24 597 ETH. Проверяйте адрес до перевода — так проще не принять монеты из этого взлома.
Источники
- Bitget, заявления об инциденте — по The Hacker News, 25.09.2026: $351,6 млн и $390,06 млн, 18:31 UTC, активы и сети, заморозка около $339 тыс.
- CoinDesk, 24.09.2026: фонд защиты пользователей более $464 млн.
- Elliptic, 25.09.2026: связь с КНДР и Bybit, более $1 млрд за 2026 год.
- Halborn, 28.09.2026: $387,5 млн, уязвимость стороннего продукта, Lazarus.
- Линза (бета) от Чисто, сеть Ethereum, адрес
0x770b…63Ee, срез 30.09.2026.